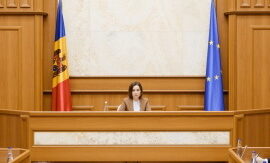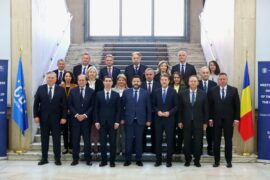
Guvernul va pregăti un set de măsuri sistemice pentru remedierea vulnerabilităților informatice ale instituțiilor publice și creșterea nivelului de protecție a infrastructurii digitale a statului. În acest scop, va fi constituit un grup de lucru condus de prim-ministrul Vasile Tofan, care va avea la dispoziție o lună pentru evaluarea problemelor existente și formularea unor propuneri concrete. Decizia a fost anunțată de președinta Maia Sandu după ședința Consiliului Național de Securitate (CNS), convocată pentru examinarea atacului cibernetic asupra sistemelor guvernamentale din perioada 19–23 octombrie 2026.
Potrivit șefei statului, grupul de lucru va avea misiunea de a analiza vulnerabilitățile tehnice și instituționale care au permis producerea incidentului și de a identifica soluții care să prevină repetarea unor asemenea situații. Accentul va fi pus nu doar pe remedierea deficiențelor punctuale, ci și pe îmbunătățirea întregului sistem de securitate cibernetică, inclusiv a mecanismelor de coordonare și intervenție între instituțiile responsabile.
După expirarea termenului de o lună, grupul urmează să prezinte propunerile sale, iar peste trei luni va avea loc o nouă ședință a CNS, în cadrul căreia va fi evaluat progresul înregistrat și modul de aplicare a măsurilor convenite.
Atacul cibernetic care a determinat convocarea Consiliului Național de Securitate a vizat infrastructura informațională guvernamentală și a afectat servicii digitale administrate de Agenția de Guvernare Electronică. Potrivit evaluărilor prezentate anterior, atacatorii au exploatat vulnerabilități ale sistemelor de autentificare și control al accesului, reușind să acceseze date din registrele mai multor instituții publice. Autoritățile estimează că informațiile personale ale aproximativ 450.000 de cetățeni au fost accesate. În legătură cu incidentul a fost pornită o cauză penală, pentru investigarea circumstanțelor atacului și identificarea celor responsabili.
Constituirea grupului de lucru sub conducerea premierului indică faptul că autoritățile tratează incidentul ca pe o problemă care depășește competența unei singure instituții. Securitatea infrastructurii digitale presupune cooperarea dintre Guvern, instituțiile responsabile de tehnologia informației, structurile de securitate cibernetică și autoritățile care gestionează registrele și datele publice.
Miza este trecerea de la intervenția punctuală în urma unui atac la un sistem preventiv, capabil să identifice din timp vulnerabilitățile, să monitorizeze permanent infrastructura și să reacționeze rapid la tentativele de acces neautorizat. În acest sens, evaluarea trebuie să includă și regulile privind accesul la date, responsabilitatea instituțiilor, calitatea sistemelor informatice și obligațiile furnizorilor care dezvoltă sau întrețin platformele guvernamentale.
Stabilirea unui termen de o lună pentru formularea propunerilor și a unui interval de trei luni pentru evaluarea progresului introduce un mecanism de responsabilizare la nivel guvernamental. Rezultatul important nu va fi însă simpla elaborare a unui plan, ci transformarea recomandărilor în măsuri tehnice și instituționale aplicate.
Decizia are o relevanță strategică și pentru procesul de integrare europeană. Pe măsură ce Republica Moldova își extinde serviciile publice digitale și își apropie infrastructura de standardele europene, securitatea cibernetică devine o condiție esențială pentru funcționarea instituțiilor, protejarea datelor și menținerea încrederii cetățenilor. Provocarea Guvernului va fi să continue digitalizarea, dar să o susțină printr-o infrastructură sigură, rezilientă și administrată după reguli clare.