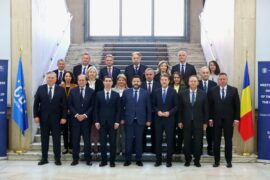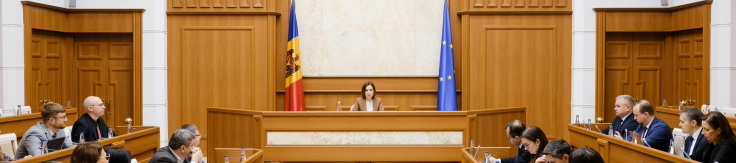
Consiliul Național de Securitate, convocat de președinta Maia Sandu, a analizat atacul cibernetic masiv din octombrie asupra infrastructurii guvernamentale și a stabilit un pachet de măsuri pentru remedierea vulnerabilităților, protejarea datelor cetățenilor și modernizarea sistemelor informatice ale statului.
Atacul, care a început în seara zilei de 19 octombrie, a vizat infrastructura administrată de Agenția de Guvernare Electronică și a afectat servicii digitale utilizate de mai multe instituții publice. Hackerii au exploatat deficiențe ale sistemelor de autentificare și control al accesului, reușind să acceseze informații din registrele a cel puțin zece instituții. În urma evaluărilor, autoritățile estimează că au fost compromise datele personale ale aproximativ 450.000 de cetățeni.
Pe 20 octombrie au fost înregistrate circa un milion de solicitări automate către sistemele guvernamentale, de aproximativ 30 de ori peste nivelul obișnuit. Totodată, au fost extrase peste 260.000 de înregistrări referitoare la relațiile de rudenie. Intervențiile instituțiilor au limitat accesul neautorizat, iar până la 24 octombrie atacurile au fost blocate. Persoanele ale căror date au fost accesate urmează să fie informate de Agenția de Guvernare Electronică.
Analiza prezentată în cadrul CNS a evidențiat nu doar vulnerabilități tehnice, ci și deficiențe de coordonare între instituțiile responsabile. Președinta Maia Sandu a remarcat că incidentul a fost identificat cu întârziere, reacția instituțională nu a fost suficient de coordonată, iar comunicarea publică nu a oferit de la început toate clarificările necesare.
În urma ședinței au fost stabilite șase direcții prioritare de intervenție: constituirea unui grup de lucru condus de prim-ministru, care să propună în termen de o lună soluții pentru vulnerabilitățile identificate; modernizarea arhitecturii sistemelor informatice ale statului și înlocuirea celor învechite; reformarea achizițiilor publice în domeniul IT, cu accent pe calitate și responsabilitatea furnizorilor; introducerea unor reguli unitare pentru dezvoltarea, testarea și întreținerea sistemelor digitale; delimitarea clară a responsabilităților instituțiilor implicate și consolidarea mecanismelor de monitorizare și apărare cibernetică, inclusiv prin instrumente bazate pe inteligență artificială. Progresele vor fi evaluate din nou de CNS peste trei luni.
Un capitol distinct al discuțiilor a vizat protejarea cetățenilor împotriva fraudelor care ar putea utiliza datele obținute ilegal. Maia Sandu a precizat că integritatea datelor bancare nu a fost afectată și că simpla deținere a unui cod IBAN nu permite accesarea unui cont bancar. Totuși, informațiile personale compromise pot fi folosite în tentative de înșelăciune prin apeluri telefonice sau mesaje în care atacatorii se prezintă drept reprezentanți ai băncilor ori ai instituțiilor publice. Băncile vor fi informate despre persoanele vizate pentru a putea efectua verificări suplimentare în cazul unor tranzacții suspecte.
Autoritățile recomandă cetățenilor să nu divulge parole, coduri PIN sau date de card și să verifice solicitările suspecte prin contactarea directă a instituțiilor, folosind canalele oficiale. În paralel, vor fi dezvoltate programe de educație digitală pentru elevi și un ghid practic de securitate cibernetică destinat populației.
Președinta Maia Sandu a subliniat că incidentul nu trebuie să conducă la abandonarea digitalizării serviciilor publice, ci la accelerarea investițiilor în securitatea acestora. În opinia sa, digitalizarea rămâne esențială pentru eficientizarea instituțiilor și îmbunătățirea accesului cetățenilor la serviciile statului, dar trebuie însoțită de sisteme sigure și mecanisme eficiente de protecție.
Atacul a scos în evidență o vulnerabilitate importantă a procesului de digitalizare a Republicii Moldova: dezvoltarea rapidă a serviciilor electronice nu a fost însoțită pretutindeni de un nivel corespunzător de securitate și de coordonare instituțională. Accesarea datelor din registrele mai multor instituții arată că riscul nu se limitează la o singură platformă, ci privește interconectarea întregii infrastructuri digitale a statului.
Măsurile convenite de CNS depășesc intervenția tehnică imediată și vizează o reformă mai amplă a guvernanței digitale: reguli unitare, responsabilități mai bine delimitate, control riguros al accesului la date și responsabilizarea furnizorilor de servicii IT. Introducerea monitorizării permanente și a testărilor periodice ar trebui să permită identificarea vulnerabilităților înainte ca acestea să fie exploatate.
Incidentul are și o dimensiune de securitate națională. În condițiile intensificării atacurilor cibernetice și ale utilizării inteligenței artificiale pentru identificarea vulnerabilităților, protecția infrastructurii digitale devine la fel de importantă ca protejarea infrastructurii energetice sau de transport. De asemenea, datele personale compromise pot alimenta operațiuni de fraudă și manipulare, afectând încrederea populației în instituțiile statului.
Pentru Republica Moldova, provocarea este să mențină ritmul digitalizării, dar să treacă de la simpla extindere a serviciilor electronice la construirea unei infrastructuri digitale reziliente. Modul în care vor fi aplicate măsurile stabilite de CNS va conta nu doar pentru protecția datelor cetățenilor, ci și pentru credibilitatea instituțiilor și capacitatea statului de a face față amenințărilor cibernetice.